Ürün açıklaması
SBOM, zafiyet ve karar bağlamı
OSV verisini, CycloneDX taramalarını, bulguları, politikaları ve risk kabullerini izlenebilir bir modelde yönetin.
Sorumluluk alanı
Intelligence Management zafiyet verisini alır, SBOM bileşenlerini projelendirir ve bulguları geçerli politika bağlamıyla değerlendirir.
Doğrulanmış özellikler
- Tam veya artımlı OSV senkronizasyonu
- Proje ve ortam kapsamlı CycloneDX taraması
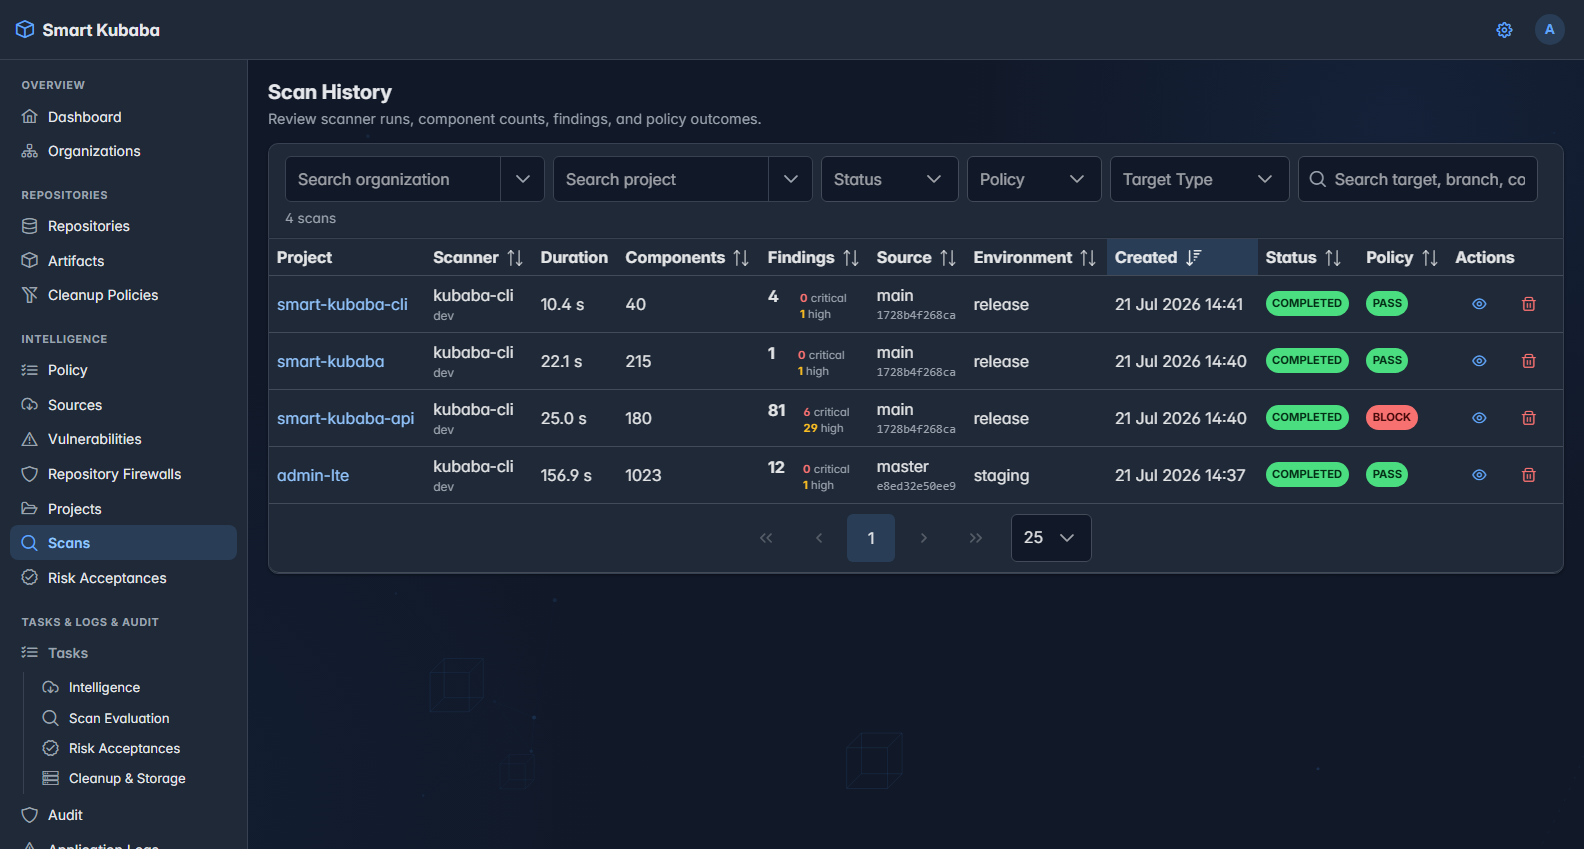
- Değişmeyen tarama ve değerlendirme geçmişi
- Merkezi politika, risk kabulü, CLI ve API otomasyonu
- Geliştirme anında organizasyon/proje keşfi, zafiyet ve çözüm bağlamı sağlayan salt-okunur HTTP MCP
Veri ve değerlendirme akışı
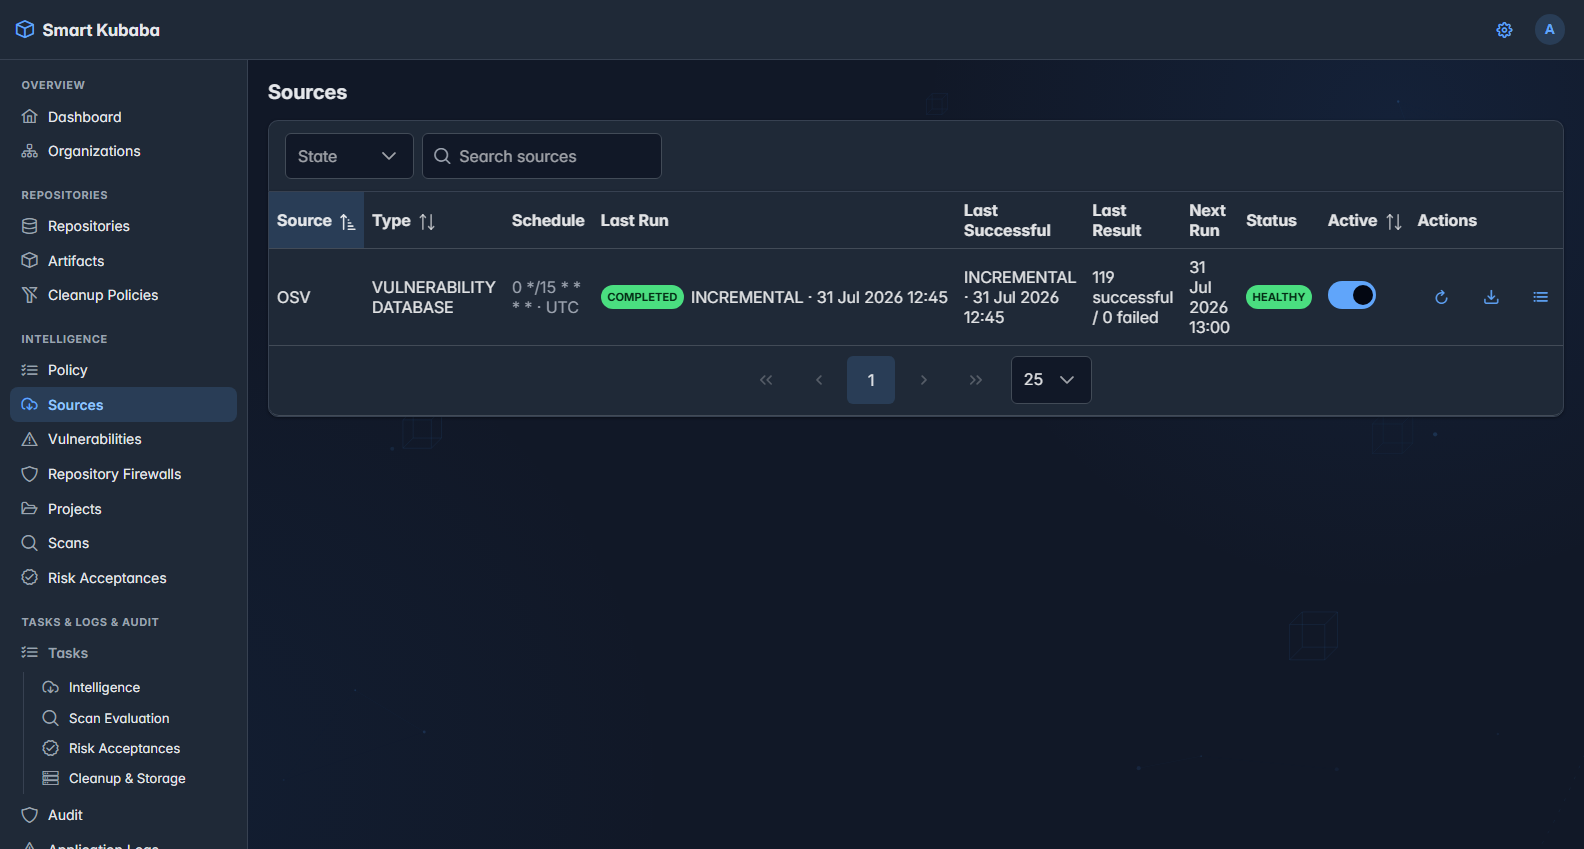
Yönetilen OSV kaynakları zafiyet verisini tam veya artımlı görevlerle günceller. Full görev resmi all.zip arşivini, incremental görev modified_id.csv indeksini ve değişen advisory JSON nesnelerini storage.googleapis.com/osv-vulnerabilities/ altından HTTPS ile alır. CycloneDX SBOM organization, project ve environment bağlamında tarandığında bileşenler, bağımlılıklar ve bulgular kaydedilir; geçerli politika bu değişmeyen tarama girdisi için ayrı bir değerlendirme sonucu üretir.
İnternet erişimi neden gerekir?
Smart Kubaba zafiyet verisini kurulum paketinin içinde sabit olarak taşımaz. İlk full senkronizasyon ve sonraki incremental güncellemeler resmi OSV dağıtım nesnelerini indirdiği için uygulama pod'u veya yapılandırılmış system proxy üzerinden kontrollü internet çıkışı gerekir. Doğrudan osv.dev web sayfasına erişim gerekmez.
- İzin verilecek hedef: yalnız HTTPS ile storage.googleapis.com/osv-vulnerabilities/ yolu; redirect izlenmez.
- Full senkronizasyon all.zip indirir ve kalıcı work storage üzerinde devam ettirilebilir; incremental akış modified_id.csv ile seçilen JSON kayıtlarını indirir.
- DNS, kurumsal CA/TLS doğrulaması, firewall allowlist ve gerekiyorsa system proxy erişimi birlikte sağlanmalıdır.
- Bağlantı kesilirse görev Retry Wait veya Failed olabilir ve cursor ilerlemez; eski yerel veri kullanılabilir ancak güncel zafiyet kapsamı garanti edilemez.
- Air-gapped kurulumda bu otomatik akış çalışmaz; doğrulanmış çevrimdışı veri aktarım prosedürü henüz yayımlanmadı.
Environment kataloğu ve yeniden değerlendirme
Merkezi Environment sayfası değişmeyen bir environment key ile tarama bağlamını yönetir. Environment kapsamlı politikalar scan oluşturulurken çözümlenir; tamamlanmış geçmiş taramalar RunScanReevaluation yetkisiyle elle veya altı alanlı Spring cron üzerinden yeniden kuyruğa alınabilir.
- Environment listesi ve Scan History birbirine exact environment filtresiyle bağlanır.
- Scheduled reevaluation yalnız aktif environment için tetiklenir; manuel değerlendirme inactive geçmişi de işleyebilir.
- Queued, processing, retrying veya tamamlanmamış scan'ler tekrar kuyruğa alınmaz.
- İlerleme ve sonuçlar kalıcı Scan Evaluation görevlerinde izlenir; eski karar geçmişi silinmez.
İzlenebilirlik
Teknik kabul sırasında kaynak senkronizasyon görevi, SBOM checksum'ı, scan kimliği, bulgu eşleşmesi, policy evaluation ve varsa risk acceptance aynı kanıt zincirinde tutulmalıdır.
- Full ve incremental OSV görevlerinde checkpoint, sayaç ve item-level hata sonucu
- Aynı SBOM girdisi için bileşen, dependency edge ve bulgu sayılarının tutarlılığı
- Politika veya intelligence değişikliğinden sonra yeni değerlendirme ile geçmiş sonucun ayrılması
- Risk kabulünün kapsam, gerekçe, süre ve audit kaydıyla eşleşmesi
Analiz sınırı
Doğrulanan intelligence kapsamı OSV zafiyet verisi ve CycloneDX bileşen ilişkileridir. Malware tespiti, lisans uyumluluğu, namespace-confusion, karantina ve bağımsız güvence iddiaları bu kapsamın parçası değildir.